標的型メール攻撃対策 配信中!
EDR回避攻撃はなぜ増加しているのか? メールを起点に見直すべき新しいセキュリティ対策
公開日:2026.07.15
更新日:2026.10.28
コラム
-
標的型メール攻撃対策情報セキュリティ
目次
こんにちは。株式会社クオリティアです。
企業のセキュリティ対策としてEDR(Endpoint Detection and Response)の導入が進んでいます。
EDRはエンドポイント上の不審な挙動を検知し、被害拡大を防ぐ重要な仕組みです。しかし近年、攻撃者はEDRの特徴や検知ロジックを研究し、「EDR回避攻撃」と呼ばれる手法を巧妙化させています。
その結果、「EDRを導入しているから安心」とは言えない時代になりました。特に見落とされがちなのが、攻撃の侵入口となるメールです。多くのサイバー攻撃はメールを起点としており、EDRが検知する頃にはすでに侵入が始まっているケースも少なくありません。
本記事では、EDRでは防ぎきれない攻撃の実態と、メールを起点とした新しいセキュリティの考え方について解説します。
この記事の要点
- EDRは重要な対策だが、すべての攻撃を防げるわけではない
- 攻撃者はEDRによる監視や検知を回避する手法を日々進化させている
- サイバー攻撃の多くはメールから始まるため、入口対策が重要である
- AIの普及により、不正メールはさらに巧妙化している
- 「人の気づき」を支援するアウェアネス型対策が注目されている
- Active! zone SSは、パターンマッチング、サンドボックスとアウェアネス型対策を組み合わせてメール起点の脅威に対応できる
EDRとは何か
EDR(Endpoint Detection and Response)は、PCやサーバーなどのエンドポイント端末を監視し、不審な挙動や攻撃の痕跡を検出・分析するセキュリティソリューションです。
端末内で発生するプロセス実行、ファイル操作、通信などの挙動を継続的に記録し、インシデント発生時の調査や対応を支援します。
従来のアンチウイルス製品が既知のマルウェア検知を得意とする一方、EDRは侵入後の異常な行動を発見することに強みがあります。
しかし、EDRは万能ではありません。そもそもEDRは「侵入後の検知と対応」を目的とした製品であり、攻撃を入口で完全に防ぐための仕組みではないからです。
EDR導入企業でも相次ぐランサムウェア被害の実態
近年、EDRを導入している国内の大手企業でも、ランサムウェアの被害に遭う事例が相次いでいます。
アサヒグループやアスクルといった企業のインシデントでは、攻撃者によってEDRが回避されたり、機能が停止されたりしたことが報告されました。
これらの被害事例は、EDR単体では万全なセキュリティ対策にならないという現実を示しています。
EDRだけでは対策が難しい攻撃とは?
1. メール経由の初期侵入
近年のサイバー攻撃において、メールは依然として主要な侵入経路です。
攻撃者は次のようなメールを利用します。
- 標的型攻撃メール
- フィッシングメール
- ビジネスメール詐欺(BEC)
- マルウェア添付メール
- 偽請求書メール
利用者が添付ファイルを開いたりURLをクリックしたりすることで攻撃が開始されます。
EDRは端末上での不審な挙動を検知できますが、メールそのものの内容や送信意図までは判断できません。
つまり、メール段階で防御できなければ侵入リスクは残り続けます。
あわせて読みたい:最新の偽メールは「人事評価」「給与改定」を装う時代へ|巧妙化するフィッシング攻撃から組織を守るために必要な対策とは
あわせて読みたい:有名IT企業で社長なりすまし詐欺が疑われる事案──悪意ある第三者による虚偽の送金指示は、なぜ現実となったのか
2. 正規ツールを悪用する攻撃
近年は「Living off the Land」と呼ばれる攻撃手法も増加しています。これはWindows標準機能や正規ツールを利用して攻撃を実行する方法です。
例えば、次のような機能やツールが悪用されるケースがあります。
- PowerShell
- WMI
- Officeマクロ
- 正規管理ツール
正規機能を利用するため、従来型のアンチウイルス製品では検知が難しいケースがあります。
また、EDRによる監視対象ではあるものの、正規利用との判別が難しい場合があります。
3. 暗号化ファイルを利用した回避攻撃
攻撃者はパスワード付きZipファイルや暗号化文書を利用し、セキュリティ製品による検査を回避しようとします。
特にメール添付ファイルが暗号化されている場合、一般的なセキュリティ製品では内容を確認できず、脅威を見逃す可能性があります。
AI技術の発展によって、このような回避手法もさらに高度化しています。
4. EDRを直接「無効化」する高度な手法
正規ツールの悪用などに加え、EDRそのものを標的として無効化するマルウェアの攻撃も増加しています。
代表的な手法として、EDRが監視のために利用しているプログラムのフック処理をメモリ上で解除するUnhookがあります。
これにより、EDRは不審な挙動を検知できなくなります。
また、脆弱性のある正規の署名付きドライバーを持ち込み、OSのカーネルレベルからEDRの機能を強制的に停止させるBYOVDという手法も確認されています。
こうした巧妙なテクニックにより、EDRの監視の目は塞がれてしまうのです。
AIが加速させるEDR回避攻撃
生成AIの普及は業務効率化をもたらす一方で、攻撃者にも大きなメリットを与えています。
以前の攻撃メールには、次のような特徴が見られることが多くありました。
- 不自然な日本語
- 誤字脱字
- 不自然な言い回し
しかし生成AIによって、次のようなメールを短時間で大量生成できるようになっています。
- 自然な日本語
- 業界用語を含む文章
- 実在企業を模倣した文面
- 上司や取引先を装ったメール
また、AIは攻撃の自動化も促進しています。
人の判断を騙す手口として、次のような攻撃が次々と登場しています。
- 会話型フィッシング
- マルチチャネル攻撃
- 自動返信型攻撃
- 音声とメールを組み合わせた攻撃
こうした攻撃は、EDRが検知する前段階で被害を引き起こす可能性があります。
フィッシング詐欺については「リアルタイムフィッシング詐欺とは?多要素認証を突破する仕組み」で詳しく紹介しています。
メールを起点に考える新しいセキュリティ
攻撃の入り口がメールであるならば、防御もメールから考える必要があります。
従来のメール対策は主に以下の2つでした。
| 対策方法 | 特徴 | 課題 |
|---|---|---|
| パターンマッチング型 | 既知の脅威を検知 | 未知の攻撃に弱い |
| サンドボックス型 | 添付ファイルを仮想環境で解析 | 暗号化ファイルなどに限界がある |
もちろんこれらは重要な対策です。
しかしAIによって未知の攻撃が大量生成される時代では、システムだけで全ての脅威を防ぐことは困難になっています。そこで注目されているのが、人とシステムを組み合わせた防御モデルです。
注目される「アウェアネス型」セキュリティ対策
クオリティアが提唱しているのが「アウェアネス型」と呼ばれる新しい考え方です。
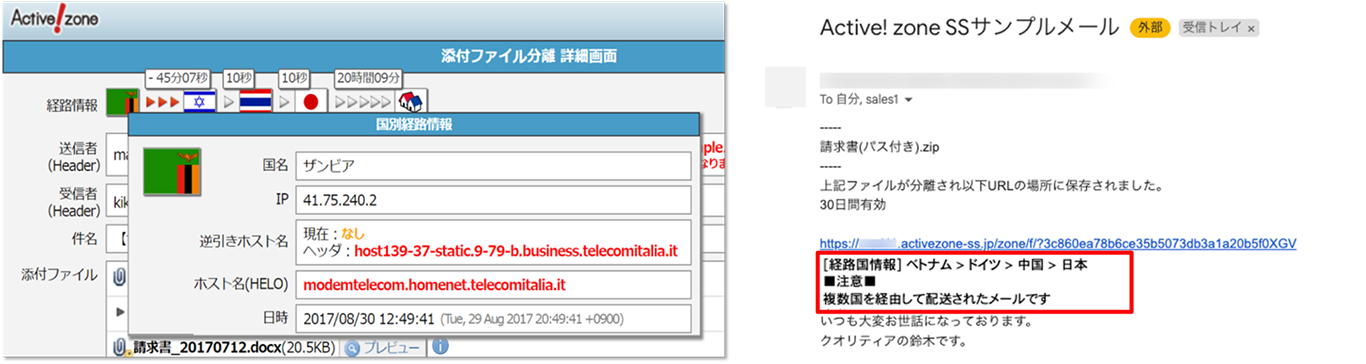
アウェアネス(Awareness)とは、「気づき」を意味します。攻撃メールを単純にブロックするだけでなく、利用者自身が怪しさに気づけるよう支援する仕組みです。
具体的には、次のような支援を行います。
- メールの送信経路の可視化
- 経由国の表示
- 送信者情報の整合性確認
- 不審な送信元の判別支援
たとえAIが完璧な文面を作成したとしても、
「どこから送られてきたのか」
「本当に正規の経路なのか」
という技術的な情報まで完全に偽装することは容易ではありません。
つまり、人の判断力を強化することで検知精度を高めるという発想です。
「アウェアネス型」については「AI産のメール攻撃に対抗する「アウェアネス型」の対策とは?」で詳しく説明しています。
EDRを補完するネットワーク監視と多層防御の徹底
EDRの限界を補うためには、エンドポイント単体の監視にとどまらず、IT環境全体を見渡す多層防御のアプローチが不可欠です。
侵入されることを前提とした対策として、ネットワーク全体の不審な通信や挙動を検知するNDRなどの導入が有効です。
特権ID管理とスイスチーズモデルに基づく防御
サイバーセキュリティにおいて、単一のソリューションで完全に防御できる銀の弾丸は存在しません。
複数の防御層を重ね合わせて全体で脅威を防ぐスイスチーズモデルの考え方が重要です。
EDRの回避や停止は、攻撃者が管理者権限を奪取した後に実行されることが多くなっています。
そのため、特権IDの厳格な管理や、必要最小限の権限しか与えない最小権限の原則の徹底が求められます。
端末の監視に加え、ネットワークの監視や適切な権限管理を組み合わせることで、攻撃の進行を多角的に防ぐ多層防御の基盤が整います。
EDR時代に求められる三位一体の防御
現代のメールセキュリティでは、単一の対策への依存は危険です。
求められるのは次の三層防御です。
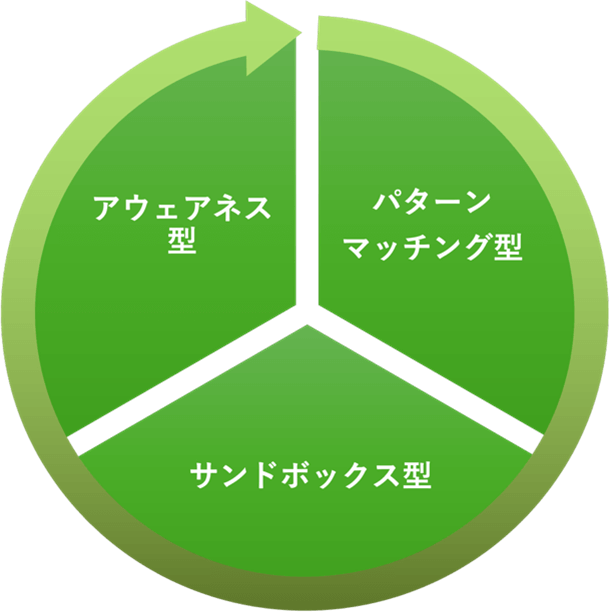
パターンマッチング型
既知脅威をブロックする。
サンドボックス型
未知の脅威を解析し検知する。
アウェアネス型
利用者に気づきを与え、判断を支援する。
この3つを組み合わせることで、EDR回避攻撃や未知のメール脅威への対応力を高めることができます。
Active! zone SSが実現するメール起点の防御
こうした三位一体の防御を実現するサービスが、クオリティアの「Active! zone SS」です。
Active! zone SSは、Microsoft 365やGoogle Workspaceと連携するクラウド型標的型メール攻撃対策サービスです。
主な機能として、
- パターンマッチング
- サンドボックスによる脅威分析
- パスワード付きZipファイルの検査
- 添付ファイル画像化
- 添付ファイル分離
- マクロ除去
- 送信元国名表示
- メール経路の可視化
などを提供しています。
特に注目したいのは、利用者の気づきを支援するアウェアネス機能です。経由国や送信元情報を視覚的に表示することで、セキュリティ担当者だけでなく一般のユーザーにも怪しいメールの判断材料を提供します。
「届かせない」だけではなく、「届いても騙されにくい」環境づくりを支援することが大きな特長です。
まとめ
EDRは現在のセキュリティ対策に欠かせない存在ですが、EDRだけであらゆる攻撃を防ぐことはできません。特に近年増加しているEDR回避攻撃やAIを活用したメール攻撃は、エンドポイントだけでなく侵入口となるメール対策の重要性を改めて示しています。
これからの時代に求められるのは、
- EDRによる侵入後の監視
- メールセキュリティによる入口対策
- アウェアネス型による人の判断力強化
を組み合わせた多層防御です。
その実現手段として、パターンマッチング、サンドボックス機能とアウェアネス型対策を兼ね備えた「Active! zone SS」は、有力な選択肢の一つといえるでしょう。